Terkadang kita perlu membandingkan beberapa VM Moodle yang terletak di belakang LB, untuk meyakinkan bahwa tidak ada perbedaan plugin di antara mereka.
Memiliki server development di rumah memang menyenangkan, tapi bagaimana jika kita ingin coding dari kafe atau luar kota tanpa harus membuka celah keamanan (port forwarding) di router rumah?
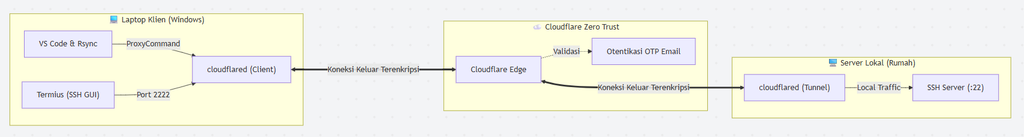
Solusi paling modern dan aman saat ini adalah menggunakan Cloudflare Tunnels berpadu dengan Cloudflare Access (Zero Trust). Dengan cara ini, server kita tetap tersembunyi dari internet publik, tapi kita bisa mengaksesnya menggunakan otentikasi One-Time Password (OTP) yang dikirim via email.
Artikel ini adalah catatan pribadi saya tentang bagaimana mengonfigurasi PC klien (Windows) agar bisa menggunakan VS Code Remote SSH, Termius, dan Rsync untuk menembus tunnel Cloudflare tersebut dengan mulus.
🛠️ Persiapan Awal di Laptop Klien (Windows)
Asumsinya, Anda sudah membuat tunnel di server lokal Anda dan mengonfigurasi domain (misalnya sshdev22.digitos.id) di dashboard Cloudflare Zero Trust. Sekarang, kita perlu menyiapkan laptop klien.
1. Instalasi cloudflared
Kita butuh aplikasi cloudflared berjalan di latar belakang laptop untuk membuka jalan.
Sangat disarankan untuk meletakkan file ini di folder yang tidak memiliki spasi pada namanya (jangan di Program Files) agar VS Code tidak kebingungan.
Unduh cloudflared.exe untuk Windows dari rilis resmi GitHub Cloudflare.
Buat folder baru di drive C, misalnya C:\Cloudflared.
Pindahkan file yang diunduh ke folder tersebut dan pastikan namanya adalah cloudflared.exe.
🚀 1. Setup VS Code Remote SSH
Tantangan utama VS Code adalah ia memiliki klien SSH bawaan yang kadang gagal membaca environment variables atau path yang rumit di Windows.
Langkah A: Edit File Konfigurasi SSH
Buka file C:\Users\NamaUser\.ssh\config dan tambahkan konfigurasi host server Anda:
Aplikasi akan membuka web browser otomatis. Masukkan email, dapatkan kode OTP, dan setujui ( Approve ). Setelah berhasil login di CMD, biarkan CMD tersebut. Token kini sudah tersimpan di laptop.
Langkah C: Kunci Platform di VS Code (Mengatasi Error “Canceled”)
Terkadang VS Code gagal terhubung karena timeout saat menunggu kita memilih sistem operasi server. Agar VS Code otomatis tahu server kita adalah Linux:
Buka VS Code, tekan Ctrl + Shift + P -> pilih Preferences: Open User Settings (JSON).
Tambahkan baris berikut di bagian paling bawah (sebelum kurung kurawal penutup):
Sekarang Anda bisa menggunakan ekstensi Remote – SSH di VS Code dan langsung masuk ke server!
🔑 2. Login Otomatis Tanpa Password (SSH Keys)
Agar tidak perlu mengetikkan password server setiap kali VS Code terhubung (setelah lolos OTP Cloudflare), gunakan SSH Key.
Buka CMD di Windows, buat kunci (jika belum punya): ssh-keygen -t ed25519 -C "Laptop-Remote" (tekan Enter terus sampai selesai, kosongkan passphrase).
Buka file C:\Users\NamaUser\.ssh\id_ed25519.pub dengan Notepad, dan Copy seluruh isinya.
Di dalam server lokal Anda (bisa lewat VS Code terminal yang sudah terhubung), buka file ~/.ssh/authorized_keys dan Paste kuncinya di baris paling bawah.
Tambahkan IdentityFile di file config SSH Windows Anda:
Troubleshooting: Jika muncul error bind: Only one usage of each socket address, artinya port 2222 masih menyangkut di proses sebelumnya. Matikan paksa dengan perintah: taskkill /F /IM cloudflared.exe /T
Langkah B: Setup Termius
Di aplikasi Termius, buat profil host baru dengan pengaturan:
Address:127.0.0.1
Port:2222
Username:username_server
Password/Keys: Masukkan password atau pilih SSH Key.
Klik Connect, dan Anda langsung tembus ke server!
📂 4. Transfer File Cepat dengan Rsync
Kabar baiknya, karena pengaturan ProxyCommand sudah ada di ~/.ssh/config, rsync akan secara otomatis menumpang tunnel Cloudflare tersebut tanpa perlu konfigurasi tambahan.
Gunakan Git Bash atau WSL di Windows Anda untuk menjalankan rsync:
Bagaimana jika Rsync dari Server lain ke Server lokal ini?
Sama saja! Pastikan server sumber juga sudah terinstal cloudflared. Lakukan pancingan ssh terlebih dahulu di terminal server sumber. Nanti akan muncul URL di terminal. Copy URL tersebut, buka di browser laptop Anda untuk persetujuan OTP. Setelah disetujui, rsync di server sumber siap dijalankan. Jika butuh otomatisasi cronjob (tanpa campur tangan manusia), Anda bisa menggunakan fitur Service Tokens dari Cloudflare.
Ditulis untuk dokumentasi pengembangan infrastruktur lokal di Digitos. Semoga bermanfaat!
To upgrade Nginx 1.18 to Nginx 1.26 on Ubuntu 22.04 (Jammy Jellyfish), you need to install it from the official Nginx repository instead of the default Ubuntu repository (which contains outdated versions). Here’s the step-by-step guide:
Step 1: Remove Old Nginx Version
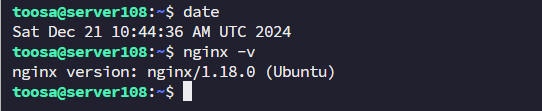
First, check your current installed Nginx version:
Since the Ubuntu repository only provides older versions, add the official Nginx repository.
Import the Nginx GPG key:
curl -fsSL https://nginx.org/keys/nginx_signing.key | sudo tee /usr/share/keyrings/nginx-archive-keyring.gpg > /dev/null
Add the official Nginx repository:
echo "deb [signed-by=/usr/share/keyrings/nginx-archive-keyring.gpg] http://nginx.org/packages/ubuntu jammy nginx" | sudo tee /etc/apt/sources.list.d/nginx.list
Step 3: Update Package List and Install Latest Nginx
sudo apt update
sudo apt install nginx -y
Jika terjadi error seperti ini:
# sudo apt updateGet:1http://nginx.org/packages/ubuntu jammy InRelease [3,581 B] Err:1http://nginx.org/packages/ubuntu jammy InRelease The following signatures couldn't be verified because the public key is not available: NO_PUBKEY ABF5BD827BD9BF62Hit:2http://id.archive.ubuntu.com/ubuntu jammy InReleaseGet:3http://id.archive.ubuntu.com/ubuntu jammy-updates InRelease [128 kB]Hit:4http://id.archive.ubuntu.com/ubuntu jammy-backports InReleaseGet:5http://id.archive.ubuntu.com/ubuntu jammy-security InRelease [129 kB]Reading package lists... Done W: GPGerror: http://nginx.org/packages/ubuntu jammy InRelease: The following signatures couldn't be verified because the public key is not available: NO_PUBKEY ABF5BD827BD9BF62E: The repository 'http://nginx.org/packages/ubuntu jammy InRelease' is not signed.N: Updating from such a repository can't be done securely, and is therefore disabled by default.N: See apt-secure(8) manpage for repository creation and user configuration details.
Pesan kesalahan tersebut muncul karena kunci GPG untuk repository NGINX belum tersedia di sistem Anda, sehingga apt tidak dapat memverifikasi keaslian paket dari repository tersebut. Berikut adalah cara untuk menambahkan kunci publik yang hilang (ABF5BD827BD9BF62) dan memperbaiki masalah ini:
Hapus repository yang lama jika ada:
sudo rm /etc/apt/sources.list.d/nginx.list
Tambahkan ulang repository NGINX dengan metode signed-by:
# Unduh kunci dan simpan dengan benarcurl -fsSL https://nginx.org/keys/nginx_signing.key | gpg --dearmor | sudo tee /usr/share/keyrings/nginx-archive-keyring.gpg > /dev/null
Tambahkan repository NGINX dengan opsi signed-by:
echo "deb [signed-by=/usr/share/keyrings/nginx-archive-keyring.gpg] http://nginx.org/packages/ubuntu jammy nginx"| sudo tee /etc/apt/sources.list.d/nginx.list
Perbarui indeks paket:
sudo apt updatesudo apt install nginx -y
Step 4: Verify Nginx Installation
Check the installed version:
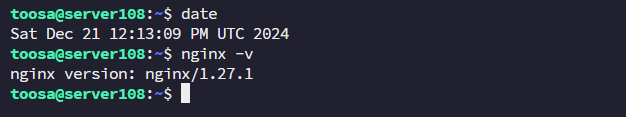
nginx -v
It should now show 1.27.0 or the latest stable version.
W: GPG error: http://nginx.org/packages/ubuntu jammy InRelease: The following signatures couldn't be verified because the public key is not available: NO_PUBKEY ABF5BD827BD9BF62
It looks like the GPG key for the official Nginx repository is missing or not properly added. Let’s fix this step-by-step.
Misalkan Anda memiliki server Nginx yang bertindak sebagai reverse proxy untuk server backend yang menjalankan aplikasi web di http://localhost:8080. Konfigurasi Nginx Anda mungkin terlihat seperti ini:
Dalam hal ini, ketika klien meminta http://example.com, Nginx akan meneruskan permintaan ke http://localhost:8080, tetapi akan mengatur header Host dalam permintaan yang diteruskan ke example.com . Ini memastikan bahwa aplikasi web di server backend menerima hostname yang benar.
proxy_set_header Host $host; adalah direktif penting dalam konfigurasi reverse proxy Nginx. Ini memastikan bahwa server backend menerima hostname asli yang diminta oleh klien, yang penting untuk banyak aplikasi web dan konfigurasi server.
Menampilkan header yang dikirim dari Proxy ke Backend
Berikut adalah kode php yang dapat digunakan untuk menampilkan parameter, header yang dikirim dari Proxy ke backend. Code ini dieksekusi di backend server
Saat tulisan ini dibuat, Nginx yang digunakan masih versi 1.18 yang menjadi default versi Nginx di Ubuntu 22.04, kenyataannya sudah dianggap obsolete oleh teman-teman web security karena sudah rentan dari faktor keamanan. Untuk itu sangat disarankan untuk mengupgrade nya ke versi yang lebih tinggi. Bagi yang hanya akan upgrade ke versi 1.26, silahkan lihat di sini
Apa yang membedakan antara versi stable dan mainline ?
Stable (v 1.26): Versi yang telah teruji dengan baik dengan lebih sedikit pembaruan, cocok untuk lingkungan produksi.
Mainline (v1.27): Pembaruan yang lebih sering dengan fitur-fitur baru, direkomendasikan bagi pengguna yang memerlukan peningkatan terkini.
Saran: Jika Anda menjalankan server produksi, disarankan untuk tetap menggunakan 1.26.2 (Stabil), bukan 1.27 (Utama).
Berikut adalah langkah-langkah upgrade nya menggunakan terminal/console
Pertama kali sebaiknya kita lakukan backup terhadap Nginx yang sekarang ada:
Blok Filtered course list menampilkan daftar course yang dapat dikonfigurasi. Hal ini dimaksudkan sebagai pengganti blok My Course, meskipun keduanya tetap dapat digunakan bersama-sama. Plugin ini dikelola oleh Collaborative Liberal Arts Moodle Project (CLAMP).
Administrator dapat menerapkan berbagai filter yang digunakan untuk mengatur daftar course di blok. Course dapat diurutkan berdasarkan:
kategori,
kecocokan nama pendek,
atau status penyelesaian.
Mendukung Pencocokan regex. Jika semua mata kuliah dalam suatu semester mempunyai nama pendek yang diakhiri dengan kode semester, misalnya, maka administrator dapat menetapkan mata kuliah tersebut untuk muncul di bawah “Mata kuliah saat ini”, “Mata kuliah mendatang” atau judul lainnya.
Administrator dapat menetapkan beberapa judul yang dapat diciutkan dan memilih judul mana, jika ada, yang harus diperluas secara default.
Pilihan lainnya mencakup kemampuan untuk menyembunyikan blokir dari tamu atau pengunjung anonim, untuk memilih apakah admin melihat semua kursus atau miliknya sendiri, dan untuk menyembunyikan atau menampilkan tautan ke pencarian kursus yang lebih komprehensif.
When this header is being sent along with a response and the website contains an XSS attack, the browser will see this XSS attack and stop it from loading. This protection knows 3 levels:
X-XSS-Protection: 0; Disables the filter entirely.
X-XSS-Protection: 1; Enables the filter but only sanitizes the malicious script
X-XSS-Protection: 1; mode=block Enables the filter and completely blocks the page
Example:
add_header X-XSS-Protection "1; mode=block";
atau
add_header X-XSS-Protection "1;";
[   0.0] Examining /dev/vmdiskpool/vmdisk5-backup
**********

Summary of changes:

/dev/sda1: This partition will be left alone.

/dev/sda2: This partition will be resized from 1.8G to 1.8G.  The
filesystem ext4 on /dev/sda2 will be expanded using the ‘resize2fs’
method.

/dev/sda3: This partition will be resized from 8.2G to 98.2G.  The LVM PV
on /dev/sda3 will be expanded using the ‘pvresize’ method.

/dev/ubuntu-vg/ubuntu-lv: This logical volume will be expanded to maximum
size.  The filesystem ext4 on /dev/ubuntu-vg/ubuntu-lv will be expanded
using the ‘resize2fs’ method.

**********
[   3.7] Setting up initial partition table on /dev/vmdiskpool/vmdisk5
[  14.9] Copying /dev/sda1
[  14.9] Copying /dev/sda2
 100% ⟦▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒⟧ 00:00
[  18.7] Copying /dev/sda3
 100% ⟦▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒▒⟧ 00:00
[  46.2] Expanding /dev/sda2 using the ‘resize2fs’ method
[  46.3] Expanding /dev/sda3 using the ‘pvresize’ method
[  46.3] Expanding /dev/ubuntu-vg/ubuntu-lv using the ‘resize2fs’ method

Resize operation completed with no errors.  Before deleting the old disk,
carefully check that the resized disk boots and works correctly.
tidak memuat perintah CREATE [table “” not found /]
kalau ada data yang akan di insert, ternyata sudah ada, maka data tersebut akan direplace oleh data yang baru datang
Kasus #3 – dump table tertentu
Jika Anda akan dumping tabel-tabel t1, t2, dan t3 dari mydb:
mysqldump -u... -p... mydb t1 t2 t3 > mydb_tables.sql
Sebaliknya, Jika Anda akan dumping semua tabel kecuali tabel-tabel t1, t2, dan t3 dari mydb:
DBTODUMP=mydb
SQL="SET group_concat_max_len = 10240;"
SQL="${SQL} SELECT GROUP_CONCAT(table_name separator ' ')"
SQL="${SQL} FROM information_schema.tables WHERE table_schema='${DBTODUMP}'"
SQL="${SQL} AND table_name NOT IN ('t1','t2','t3')"
TBLIST=`mysql -u... -p... -AN -e"${SQL}"`
mysqldump -u... -p... ${DBTODUMP} ${TBLIST} > mydb_tables.sql
Note: Anda dapat mengubah SQL="${SQL} AND table_name NOT IN ('t1','t2','t3')" to SQL="${SQL} AND table_name NOT LIKE 'foo\_%'". Anda juga dapat mengganti kondisi menjadi ‘%foo%’ untuk mendapatkan semua table yang menggandung kosa-kata ‘foo’ dalam nama tabelnya (termasuk didalamnya seperti: ‘food’, ‘fool’, dst).
Kasus #4 – ignore table(s)
Cara lain jika Anda akan dumping semua tabel kecuali tabel-tabel t1, t2, dan t3 dari mydb: